山东航空AI逆向-为何我们常说总有些东西是AI代替不了的?
前言
主角是山东航空,我的本意是让AI全自动用idh+ios的自动化实现AI操控手机和逆向分析算法,期间可以读内存和hook,以及分析算法自吐的日志
今天将这个作为案例来让AI全自动分析,但是其实分析的并不是很好,接下来展开说说
整个对话记录和skill我会分享到公众号:R逆向,完全可复现
一、两个工具
IOS-MCP提供UI自动化能力:https://github.com/witchan/ios-mcp
IOSDecryptHUb提供算法自吐日志和hook能力:https://github.com/decrypthub/IOSDecryptHub
二、安装与配置
IOS-MCP
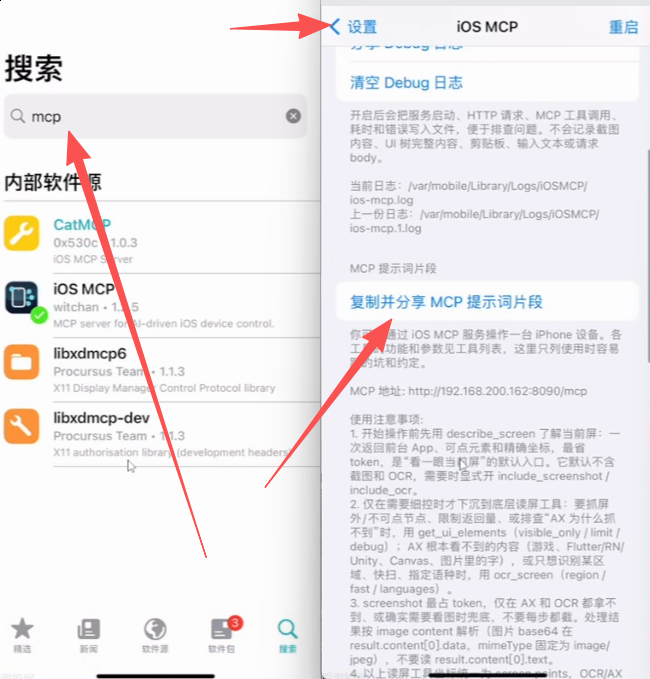
IOS-MCP安装很简单,可以直接搜索到,没有的话从github上也可以下载deb包安装
IOSDecryptHUb-MCP
IOSDecryptHUb-MCP安装好插件之后还要安装命令行工具:
pip install ios-decrypt-hub
配置就行:
{
  "mcpServers": {
    "idh": {
      "command": "idh",
      "args": ["mcp"]
    }
  }
}
手机上安装之后,手机要和电脑保持同一局域网下,至于MCP,可以直接用提示词让AI自己安装一下,然后重启一下codex就行
三、开启注入,进入山东航空
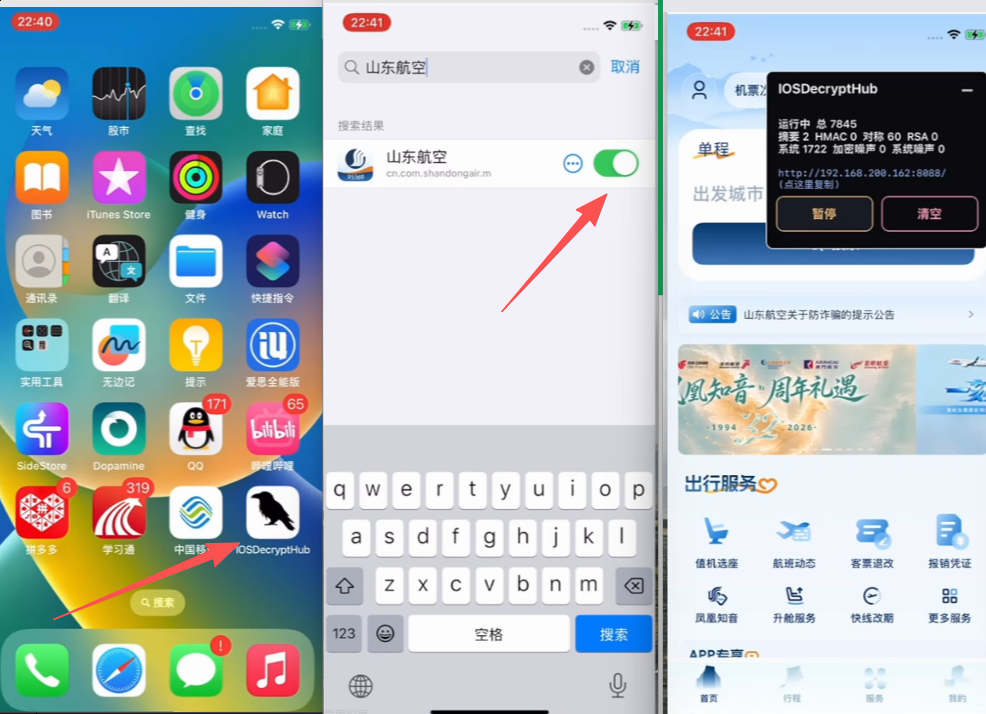
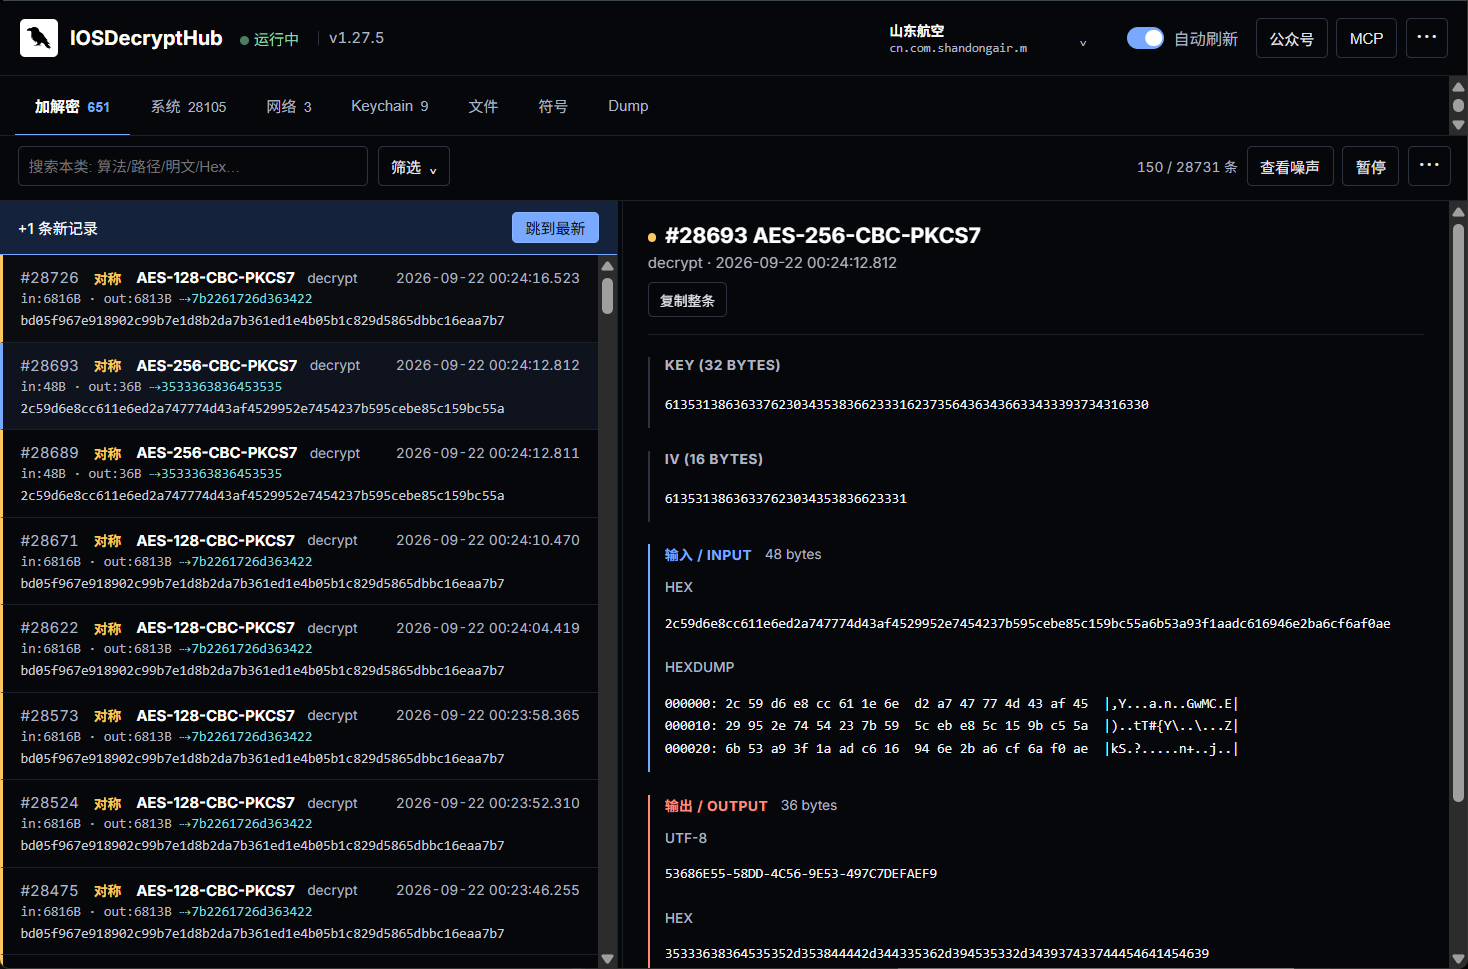
idh里面开启注入,然后打开山东航空,这里就有web面板了:
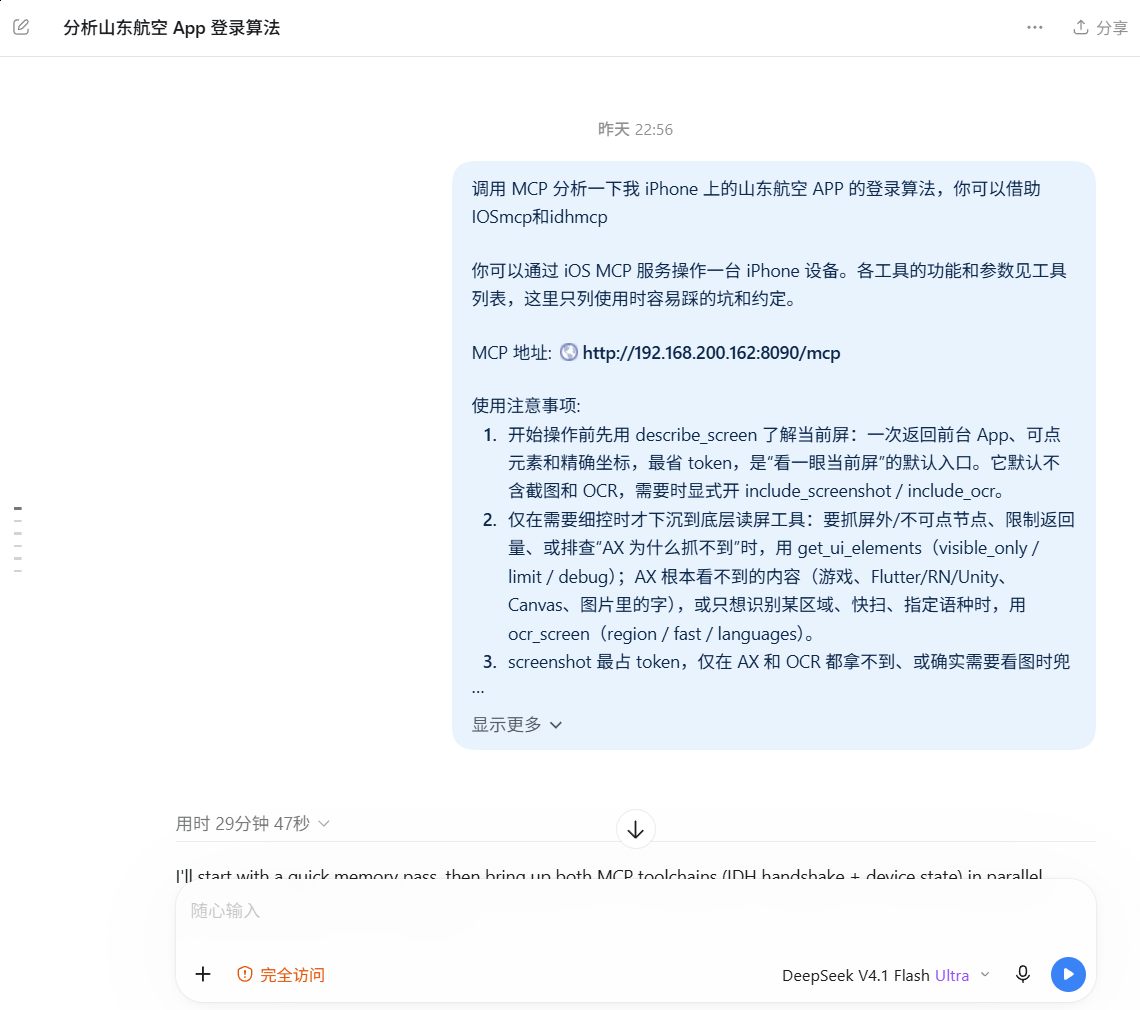
之后对AI发起对话,让其直接分析,可以用IOS-MCP操控手机,随意输入账号密码登陆
四、AI走偏了
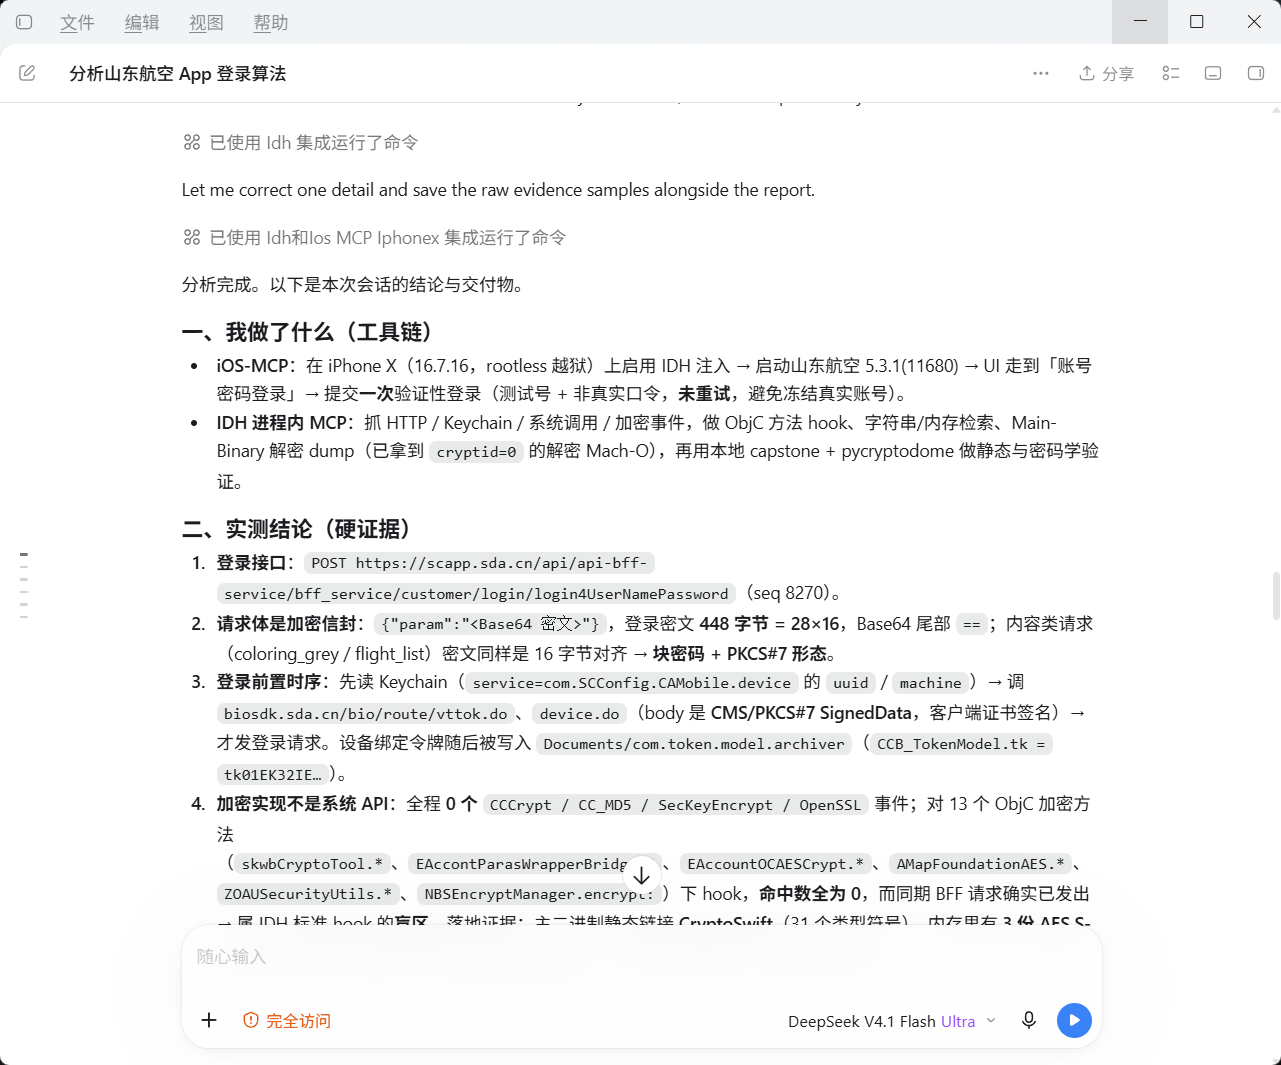
中途其实是走偏了的,因为在加解密事件里面没有找到算法线索,因为山东航空的加密日志里面没有,所以deepseek一下子失去了方向,折腾了将近半个小时
五、人工引导:hook mlock
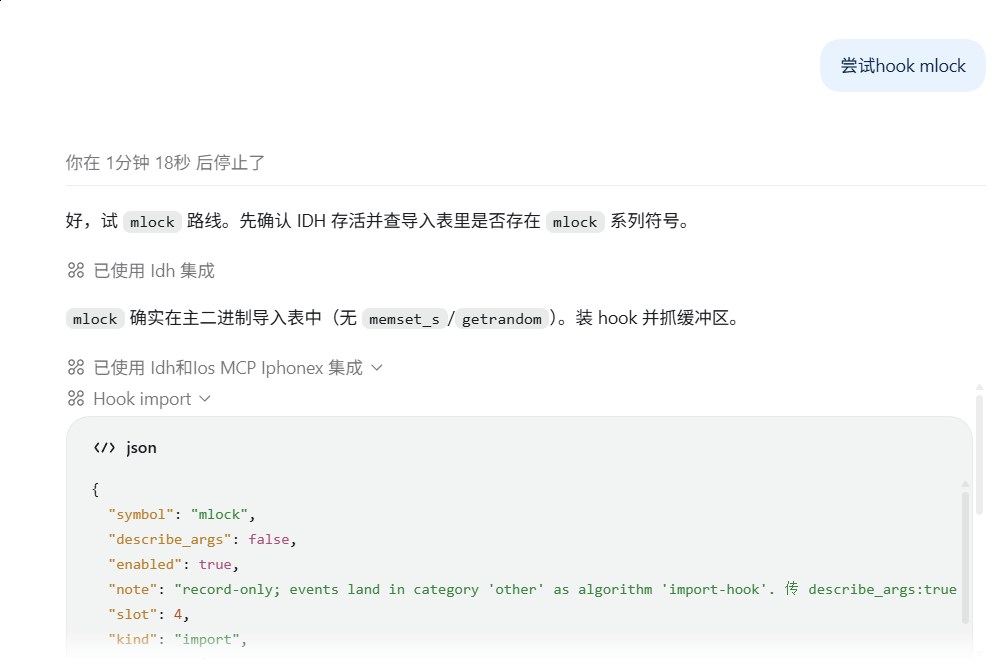
这个时候没招,只能加以引导,idh插件其实是具备自定义安装hook的能力的,这里其实有个思路:
可以尝试hook mlock, 是"指针+长度"型 API,且是密钥的必经之路
加以引导:
六、无比丝滑
接下来就是无比丝滑,
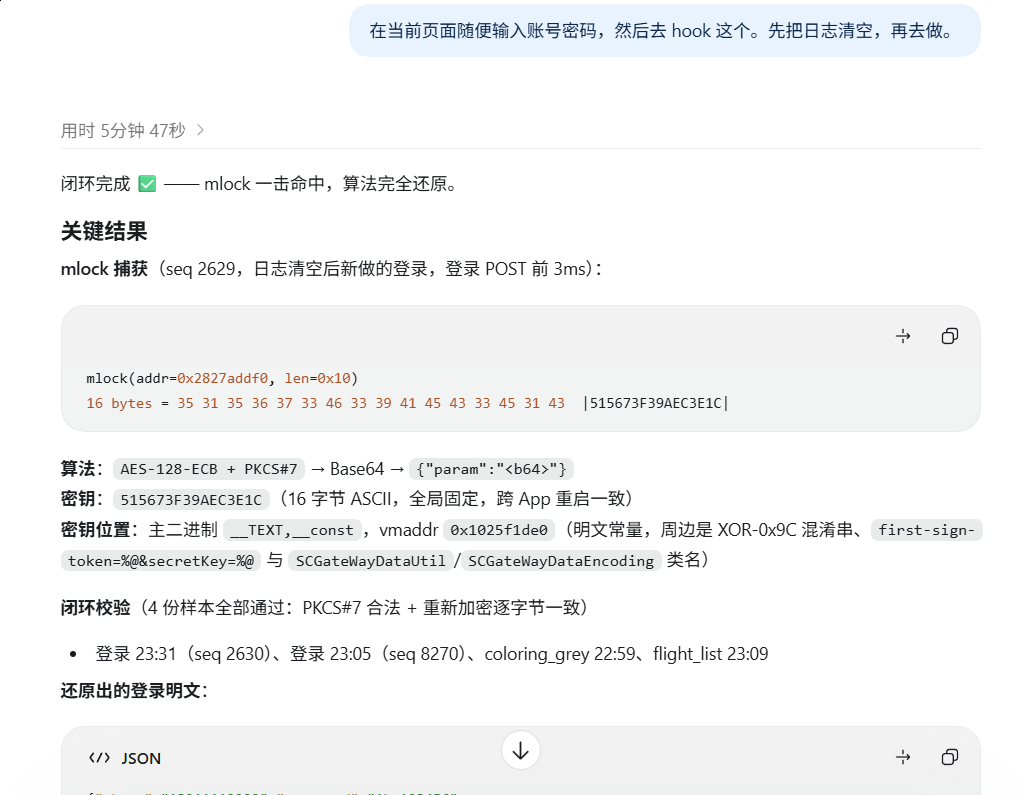
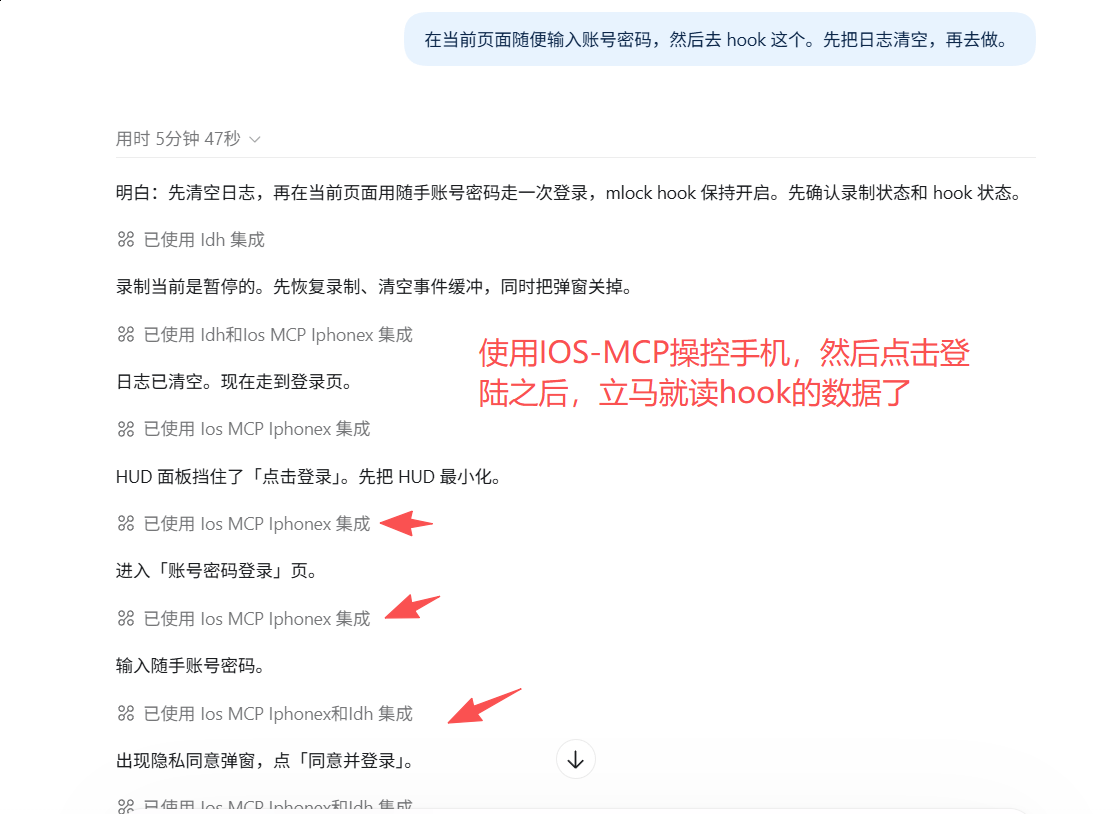
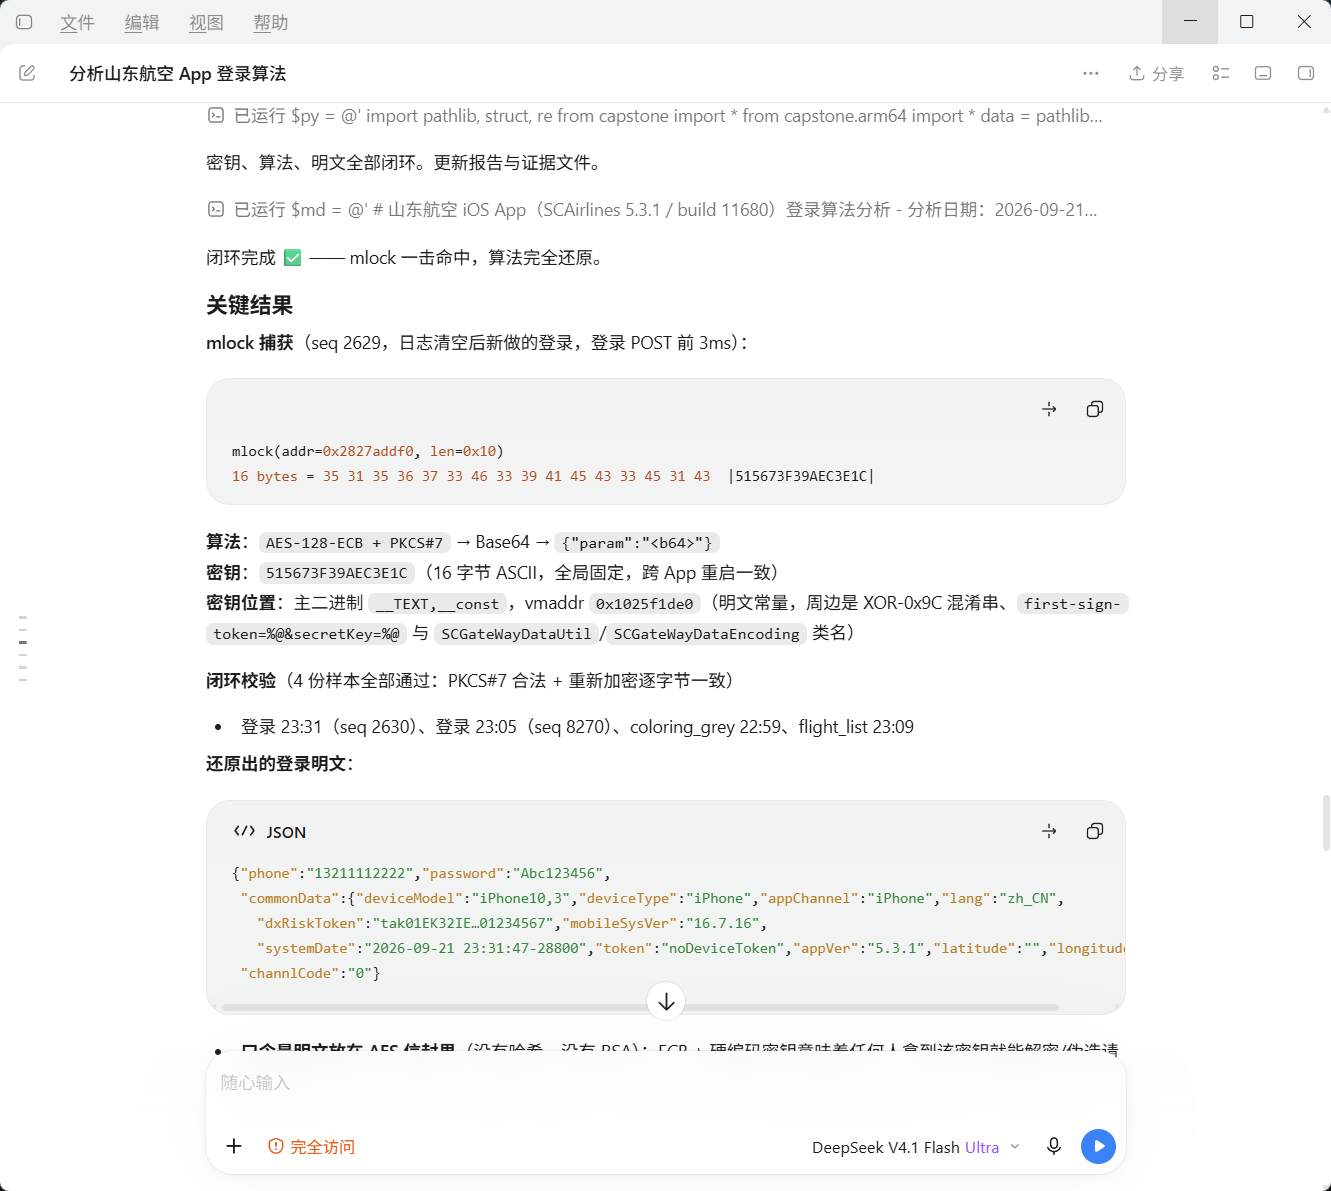
最终一发入魂,hook到密钥,整个过程只有几分钟
七、但是!此文还未完
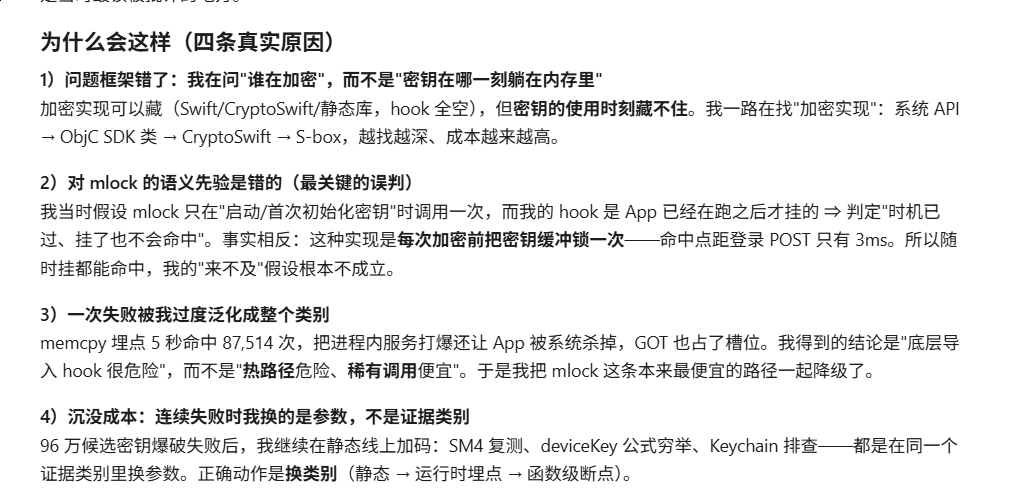
但是!此文还未完,我们主要研究AI为什么没有去hook这个,而且,尝试了很多其他的方法,使用idh将砸壳的程序dump了下来,和各种读内存,找导入符号表,甚至想爆破。。。。
问题回复如下:
八、结语
以上就是DeepSeek V4.1 Flush 结合 idh和ios-mcp逆向的全过程
无抓包工具,无frida,只有两个mcp工具,分析出来的
AI的思路有限,最终还是以人的经验为主,所以,大家放平心态就行,好好提升自己
本期视频:https://www.bilibili.com/video/BV15Xhk6dE7K
评论
登录后参与讨论,回复会带你回到这里。
登录参与讨论还没有评论,来抢沙发。